

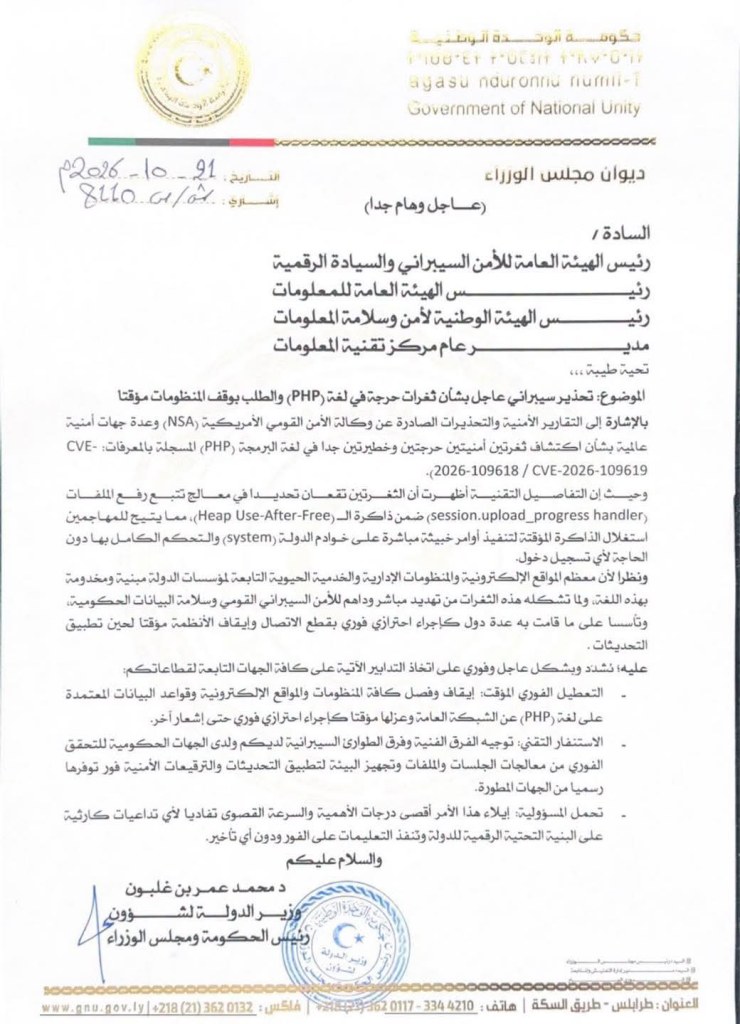
وجّه ديوان مجلس الوزراء بحكومة الوحدة الوطنية، في مراسلة عاجلة مؤرخة في 21 أكتوبر 2026، تحذيرًا إلى رؤساء الهيئات الأمنية والمعلوماتية ومدير عام مركز تقنية المعلومات، بشأن اكتشاف ثغرتين أمنيتين خطيرتين في لغة البرمجة PHP، قد تعرض الأنظمة الحكومية والبيانات الوطنية لخطر الاختراق.
وأوضح الخطاب أن الثغرتين، المسجلتين تحت الرقمين CVE-2026-109618 وCVE-2026-109619، قد تتيحان للمهاجمين تنفيذ أوامر برمجية عن بُعد على الخوادم المستهدفة بصلاحيات مرتفعة، دون الحاجة إلى تسجيل الدخول، نتيجة خلل في إدارة الذاكرة.
وأشار الديوان إلى أن خطورة الثغرات تكمن في استخدام لغة PHP على نطاق واسع في المواقع الإلكترونية والمنظومات الإدارية والخدمية التابعة للمؤسسات الحكومية، ما قد يهدد أمن المعلومات وسلامة البيانات الوطنية.
إجراءات عاجلة ومطالبات بإيقاف الأنظمة
وطالب الخطاب الجهات المعنية باتخاذ إجراءات احترازية فورية، تشمل:
- الإيقاف المؤقت: إيقاف وفصل المنظومات والمواقع الإلكترونية وقواعد البيانات المعتمدة على PHP عن الشبكة العامة، وعزلها مؤقتًا إلى حين إشعار آخر.
- الاستنفار الفني: توجيه الفرق الفنية وفرق الطوارئ السيبرانية للتحقق من الأنظمة المتأثرة، وتسريع تطبيق التحديثات الأمنية اللازمة.
- تحمل المسؤولية: التعامل مع التحذير بأقصى درجات الأهمية والسرعة، وتنفيذ التعليمات دون تأخير، تفاديًا لأي تداعيات قد تهدد البنية التحتية الرقمية للدولة.
وأكد الخطاب أن هذه الإجراءات تأتي في إطار حماية الأمن السيبراني الوطني وضمان سلامة البيانات الحكومية، مع التشديد على ضرورة التحرك الفوري لمواجهة المخاطر المحتملة.

